O “guest checkout cego” — compras sem cadastro ou verificação — deve encolher dos atuais ~55% entre os maiores varejistas dos EUA para menos de 5% em cinco anos. A razão é direta: permitir pagamentos agênticos (Agentic Payments) em sites sem provar humanidade e intenção abre a porta para fraude, data scalping em nível de SKU e desintermediação de conversões.
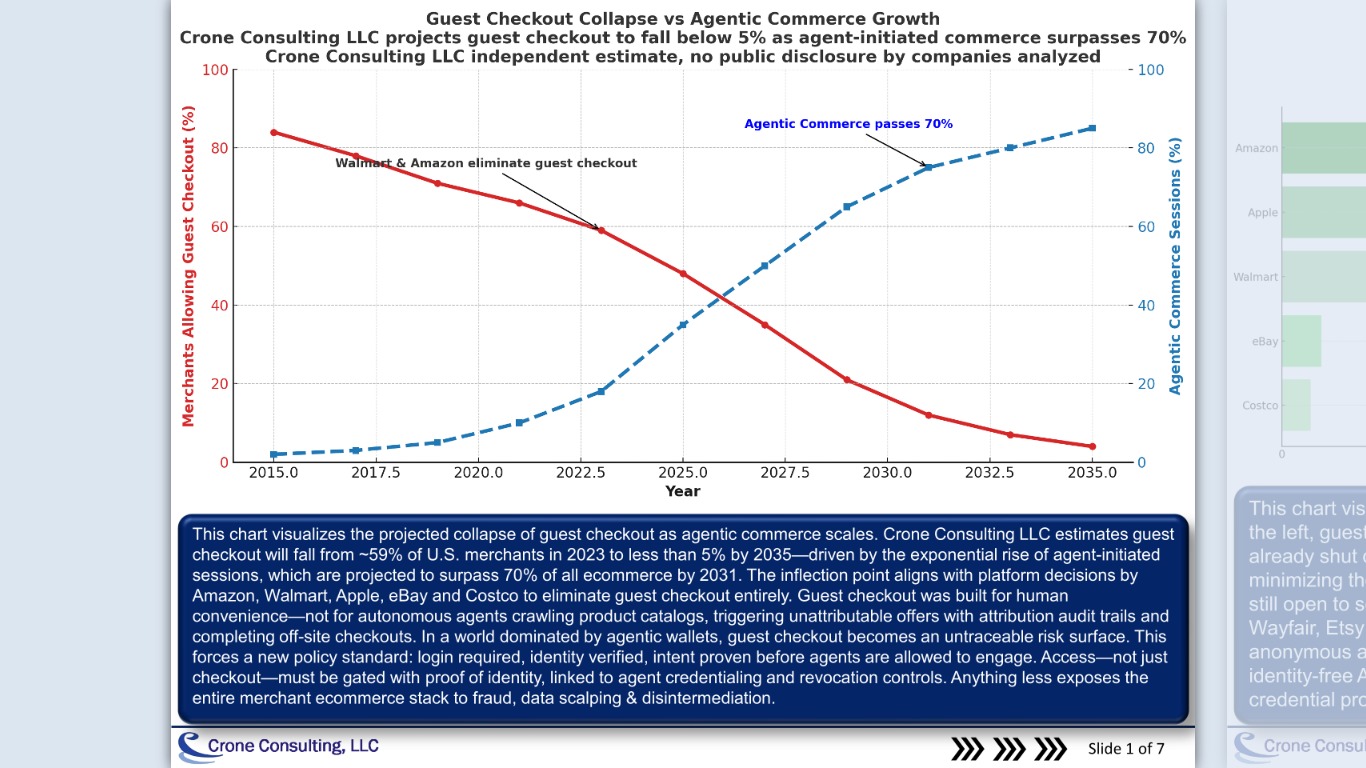
Mesmo gigantes que já não aceitam checkout como convidado (Amazon, Walmart, Apple, eBay, Costco) seguem vulneráveis a intermediários agênticos de terceiros, capazes de sequestrar dados de catálogo e reconstruir trilhas próprias de atribuição para capturar verbas de trade, taxas de gôndola, ofertas e descontos. Como canal autônomo, carteiras agênticas podem reempacotar incentivos de CPGs e fabricantes para tender steering, executando a compra fora do site e “roubando” tempo de permanência e conversões do lojista.
KYC + KYA: identidade e intenção no mesmo trilho
A resposta passa por vincular KYC bancário (Know Your Customer) a KYA (Know Your Agent) antes de qualquer acesso — não só no checkout. Nenhum agente deveria entrar sem MFA de quatro fatores: algo que você sabe (login/senha), é (biometria), tem (celular/SIM) e faz (padrão comportamental). Protocolos como o AP2 do Google (lançado com toolkits agênticos) introduzem mandatos assinados para atrelar intenção ao carrinho — mas ainda não provam humanidade nem impõem identidade ao nível de dispositivo.
Arquiteturas de KYA (como as que adicionam identidade do desenvolvedor, histórico de uso e “badges”) ajudam na confiança do agente, porém dependem de verificação humana upstream: sem KYC robusto, o agente pode ser legítimo enquanto a intenção é maliciosa.